
DDoS 攻击类型
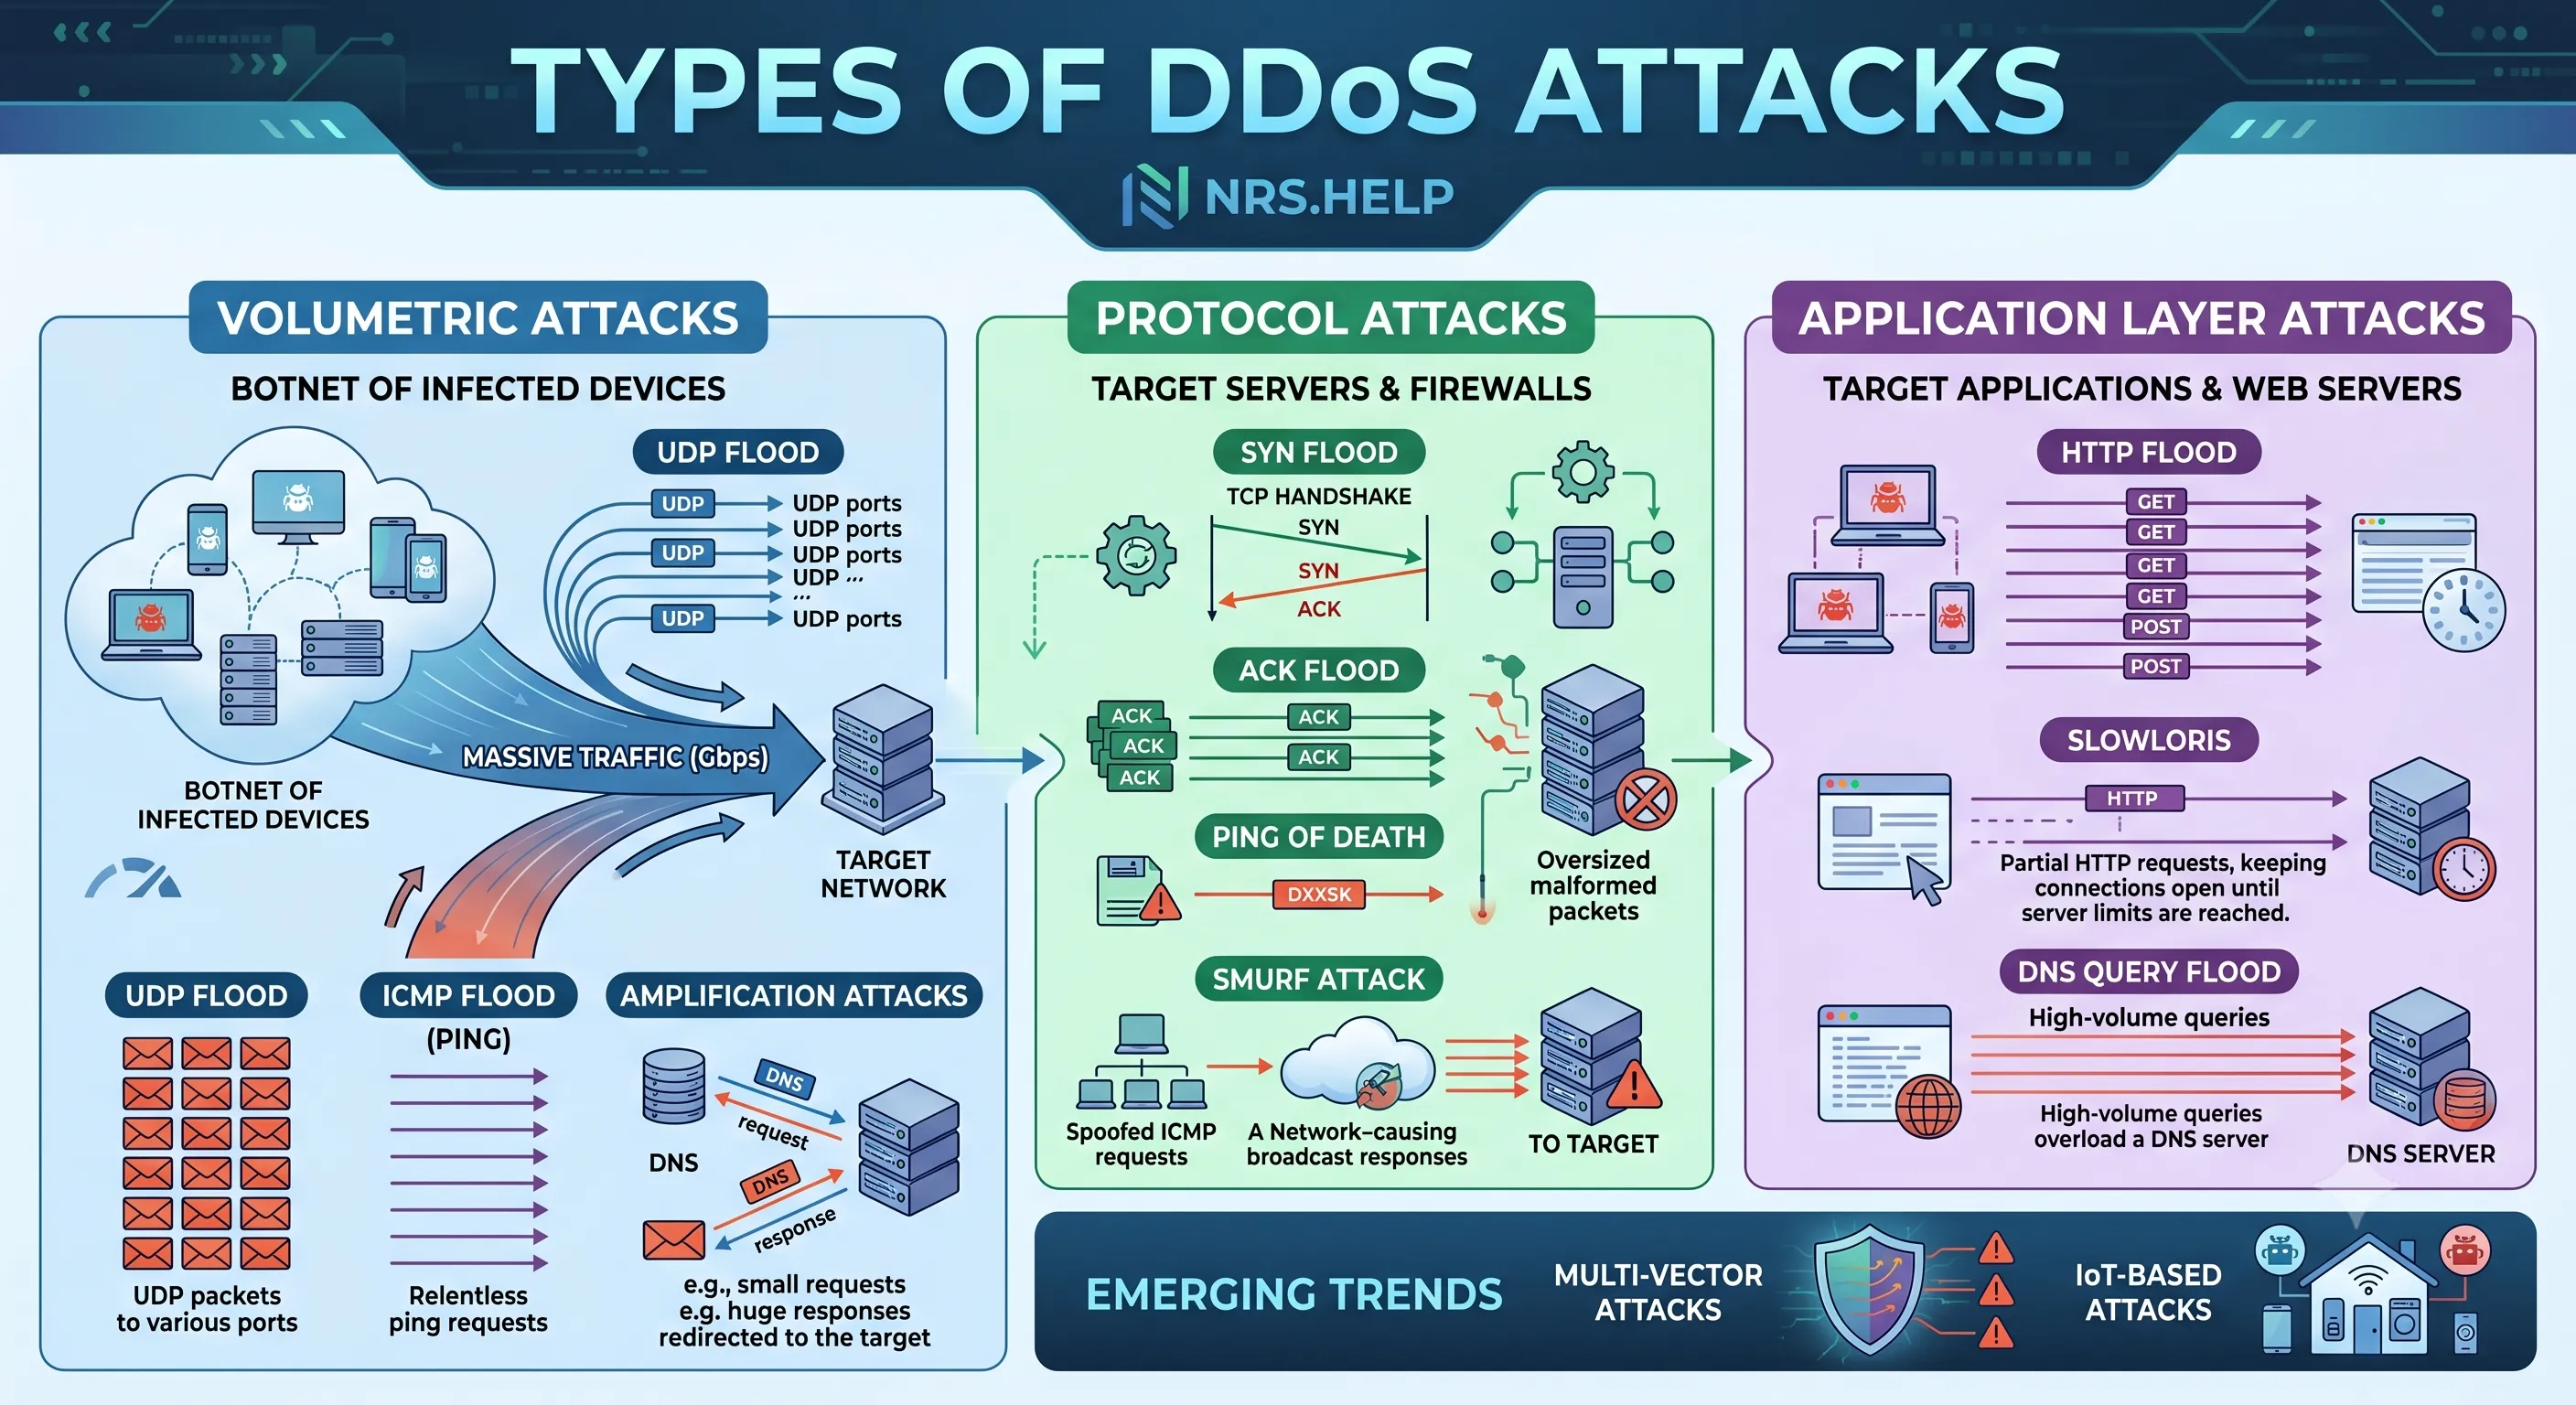
分布式拒绝服务(DDoS)攻击是最具有破坏性的网络威胁之一,其目的是压倒目标的资源,使合法用户无法获取这些资源。 这些攻击利用多种来源——往往是受感染装置的宝网——使网络、应用程序或服务器流量过多。 理解 DDoS 攻击类型 对设计有效的防御机制至关重要。 DDoS攻击可以大致分为三类:卷子攻击,协议攻击,和应用层攻击。 每种类型都针对系统的不同方面,攻击者往往结合多种策略以达到最大效果。
1. 卷式DDS攻击
量子攻击集中在消耗目标带宽或互联网连接, 这些是最常见的和易于辨认的: DDoS 攻击.
UDP Flood:在这次攻击中,攻击者向目标上的随机端口发送大量用户数据gram协议(UDP)包。 目标系统浪费了试图处理这些包和反应的资源,导致资源枯竭。
ICMP Flood (Ping Flood):攻击者发送了大量的互联网控制消息协议(ICMP)包,如ping请求,以超载目标网络。 这些请求消耗了进出的带宽,使通信瘫痪。
扩大攻击: 这一技术利用脆弱的服务器或设备扩大攻击的流量。 攻击者发出的小请求触发了大规模响应,然后被重定向到目标。 例如DNS放大和NTP(网络时间协议)放大攻击。
2. DDoS议定书攻击
协议攻击利用网络或传输层协议中的弱点,如TCP/IP,来干扰连接和耗尽服务器资源。
SYN 洪水 : 这次攻击滥用了TCP协议的三路握手进程。 攻击者向目标服务器发送无数SYN(同步)请求,但从未完成握手,使连接打开并消耗服务器资源。
ACK Flood:与SYN Floods类似,这些攻击用ACK(承认)包将目标淹没,使其处理合法交通的能力超载。
Ping of Death:攻击者向目标发送过大或畸形的包裹。 当目标试图重新组装包时,它会崩溃或变得不稳定。
精灵攻击: 此次袭击使用被偷袭的ICMP包淹没目标。 攻击者以目标IP地址作为源头发送ICMP请求,导致网络中的设备向目标发送压倒性响应。
3. 应用层 DDoS 攻击
应用程序层攻击针对的是特定的应用程序或服务,目的是让这些应用程序或服务超负荷地提出看似合法的请求。 这些往往比较难检测,因为它们模仿了正常的用户行为。
HTTP洪水:攻击者向网络服务器发送大量HTTP GET或POST请求,消耗服务器资源和带宽。 与体积攻击不同,这些攻击不需要高流量来造成干扰。
慢点: 这次攻击通过发送部分HTTP请求,使服务器连接长时间开放。 服务器被迫等待请求完成,将其资源捆绑起来。
DNS 查询洪水 : 攻击者淹没了一台DNS服务器,并有大量的DNS查询,使其回应能力超载,导致服务中断。
DDoS袭击的新趋势
多变量攻击:许多攻击者结合了体积,协议,以及应用层方法,以最大限度地破坏和逃避检测。
基于IoT的攻击:IoT设备往往安全性很弱,越来越多地在机器人网中用于扩大DDoS攻击,与Mirai的机器人网相见。
另见: DOS 攻击和 DDoS 攻击之间的区别
另见: DDoS攻击如何扰乱关键基础设施和服务
结论
DDoS攻击以各种形式出现,针对网络和系统的不同方面。 无论是带有量子攻击的压倒性带宽,利用协议漏洞,还是超载应用,这些攻击都可能严重干扰操作。 了解这些类型 DDoS 攻击 是建立强有力的防御的第一步,例如交通过滤、限制费率和DDoS保护服务,以防范这些不断变化的威胁。


