
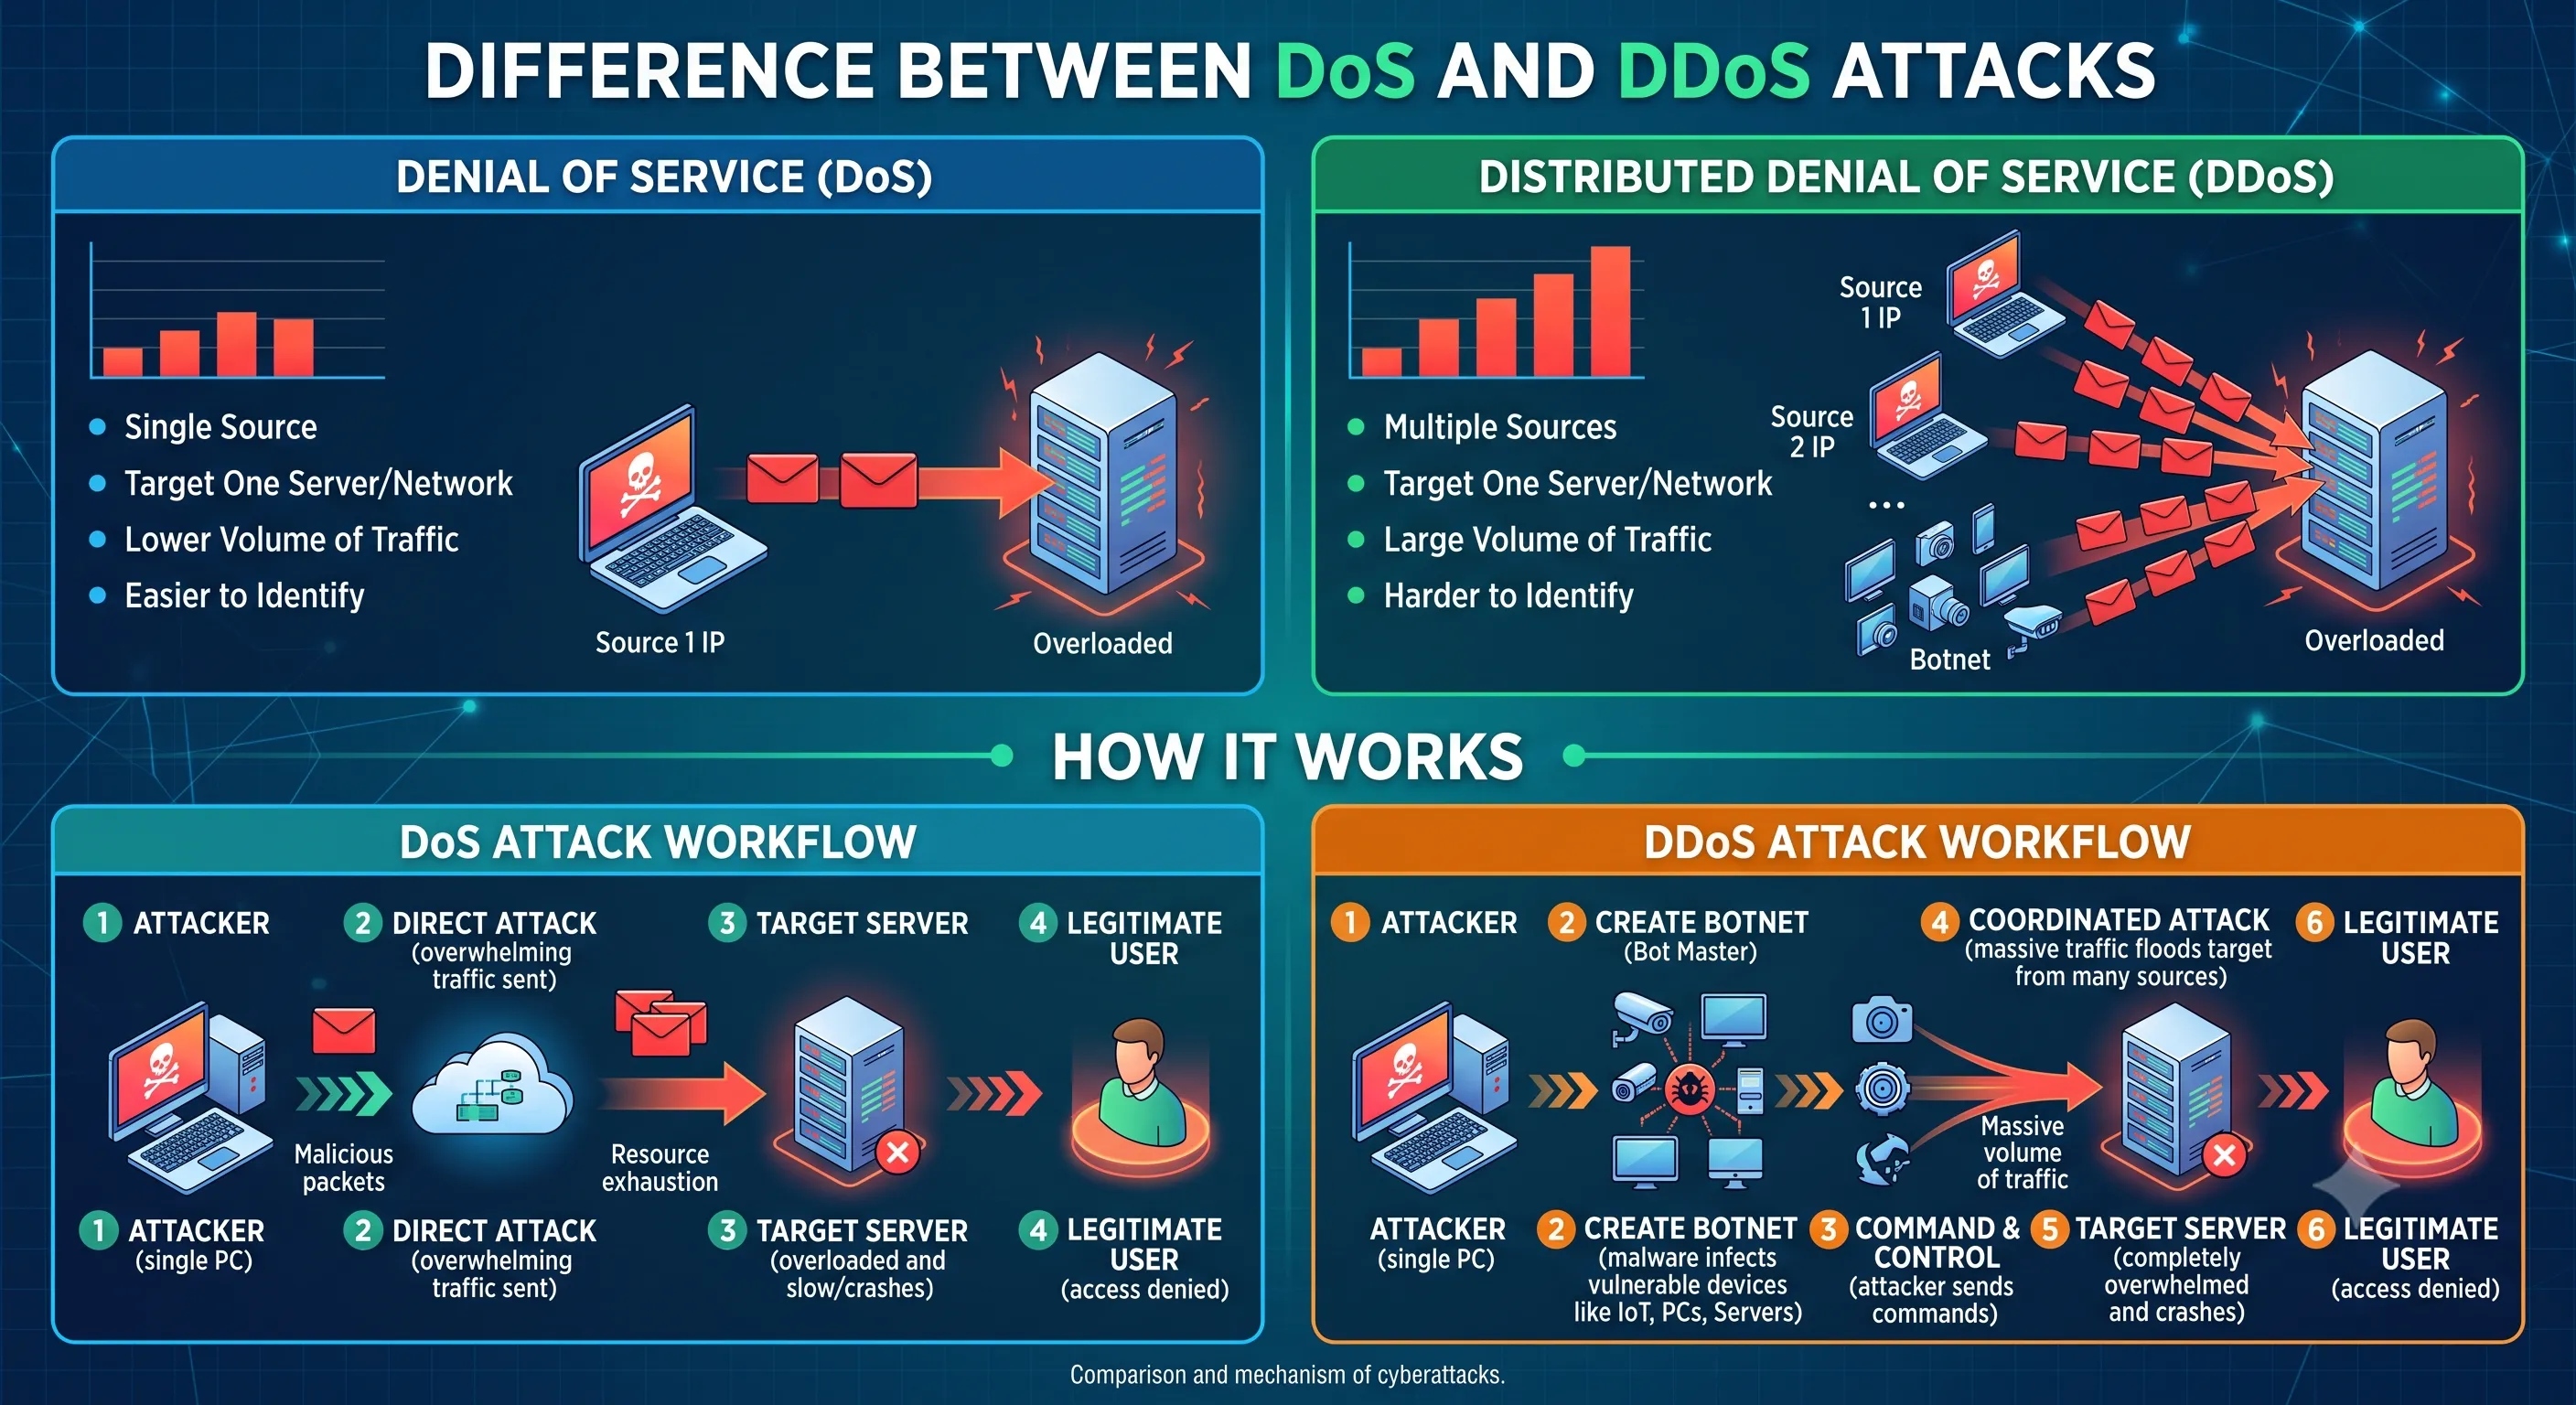
DOS 攻击和 DDoS 攻击之间的区别
在网络安全的世界中,企业和组织日益受到各种网络威胁的威胁,拒绝提供服务和分配拒绝提供服务是最常见的攻击。 这两类攻击都旨在覆盖一个系统、网络或网站,造成停工和扰乱业务。 但是,虽然它们的目标相似,但DoS和DoS之间有关键区别。 DDoS 攻击在博客中, 我们将探讨差异、如何运作, 以及保护你的生意免受这些恶意威胁的最佳方式。
什么是DOS攻击?
拒绝服务(DoS)攻击是一种网络攻击,攻击者试图通过充斥大量流量,使其无法使用机器或网络资源。 这通常是通过向目标服务器或网络发送大量请求,消耗其资源以及阻止合法用户访问服务来实现的。
在一次DoS攻击中,单一来源负责发起和执行攻击。 这使得识别和封锁相对容易,因为恶意交通来自一个来源。 虽然DoS攻击可能具有破坏性,但一般不会像分布式对应攻击DDoS攻击那样造成严重的威胁。
什么是DDoS攻击?
分布式拒绝服务(DDoS)攻击(DDoS)是DOS攻击的一种更为精密和危险的变体。 DDoS攻击并非源于单一来源,而是从多个设备发射,通常分布在全球不同地点。 这些设备,经常损坏的机器或 信息技术 设备,组成一个botnet——由攻击者控制的装置网络。
一次DDoS攻击的主要目标是以超过其所能处理的流量将目标淹没,使其无法响应。 由于攻击分布在众多来源,与传统的DoS攻击相比,减轻和阻截要困难得多。 DDoS攻击可以以多种形式出现,如量子攻击,协议攻击,以及应用层攻击。
DoS 和 DDoS 攻击之间的密钥差异
资料来源:
DoS:一个DoS攻击来自单机或来源。
DDoS:一次DDoS攻击来自多个来源,经常来自大量失密的设备(botnet)。
复杂性 :
DoS:相对简单,因为它涉及针对特定系统的单一源。
DDoS:由于多种来源的参与,更复杂,使检测和缓解工作更具挑战性。
影响 :
DoS:虽然破坏力很大,但DOS攻击造成的破坏可以更容易解决,因为通常涉及的交通较少,可以更快地被阻断。
DDoS:一次DDoS攻击较难缓解,由于分布式流量很大,可以造成更显著和更长的停机时间。
探测和缓解:
DoS:容易探测和阻断,因为攻击源于一个IP地址。
DDoS:更难探测和阻断,因为攻击来自广泛的IP地址,经常分布于全球。
攻击方法:
DoS: 常见的方法包括用流量淹没一个网络,发送不正确的数据包,或者利用系统中的弱点。
DDoS:DDoS攻击使用botnet向目标发送大量流量,使用多个攻击矢量来覆盖系统,如SYN洪水,UDP洪水,HTTP请求洪水。
为什么DDoS攻击更危险?
DDoS攻击由于其规模,其破坏力明显高于DoS攻击。 由于涉及多台机器,流量会大大增加,使得目标难以处理和缓解。 DDoS攻击可以持续很长时间,时间从小时到几天不等,不仅造成短期破坏,而且可能对企业的声誉和收入造成长期威胁。
此外,虽然DoS攻击往往可以简单地通过屏蔽恶意的IP地址来阻止,但DDoS攻击更难于屏蔽。 攻击者可以通过IP地址旋转,从而难以确定和消除
如何保护你的生意免受DOS和DDoS攻击
使用DDoS保护服务:考虑使用Cloudflare,Akamai,或AWS盾等基于云的服务,提供先进的DDoS保护,并进行交通过滤和速率限制。
实施防火墙和侵入探测系统:防火墙可以帮助检测和阻断恶意交通。 入侵侦测系统(IDS)可以提醒管理员注意可疑活动,从而更容易识别和减轻攻击。
增加冗余和负载平衡:将您的网络资源分布在多个服务器和地点,以帮助吸收攻击时的超量流量。
使用 rate-Limiting: rate-Limiting 帮助限制服务器将从特定的 IP 地址接受的请求数量,这可以防止攻击压倒您的网络。
创建事件应对计划:通过制定定义明确的事件应对计划,为您的团队进行 DoS 或 DDoS 袭击的可能性做好准备
另见: IPS 是否帮助检测 DDoS 攻击?
另见: 如何防止DDoS袭击
结论
了解DoS和DDoS攻击的区别,对于保护你的生意免受这些破坏性威胁至关重要。 虽然DOS攻击来自单一来源,一般比较容易缓解,但DDoS攻击涉及多个来源,可以覆盖一个系统,导致长时间的停机,对您的操作造成严重损害。 在2025年,随着网络攻击的规模和复杂程度继续增加,对主动的DDoS保护战略进行投资比以往任何时候都更为重要。 通过保持知情和执行正确的安全措施,可以更好地保护你的企业免受这些有害的攻击,并为客户提供不间断的服务。


