
Diferencia entre ataques DoS y DDoS
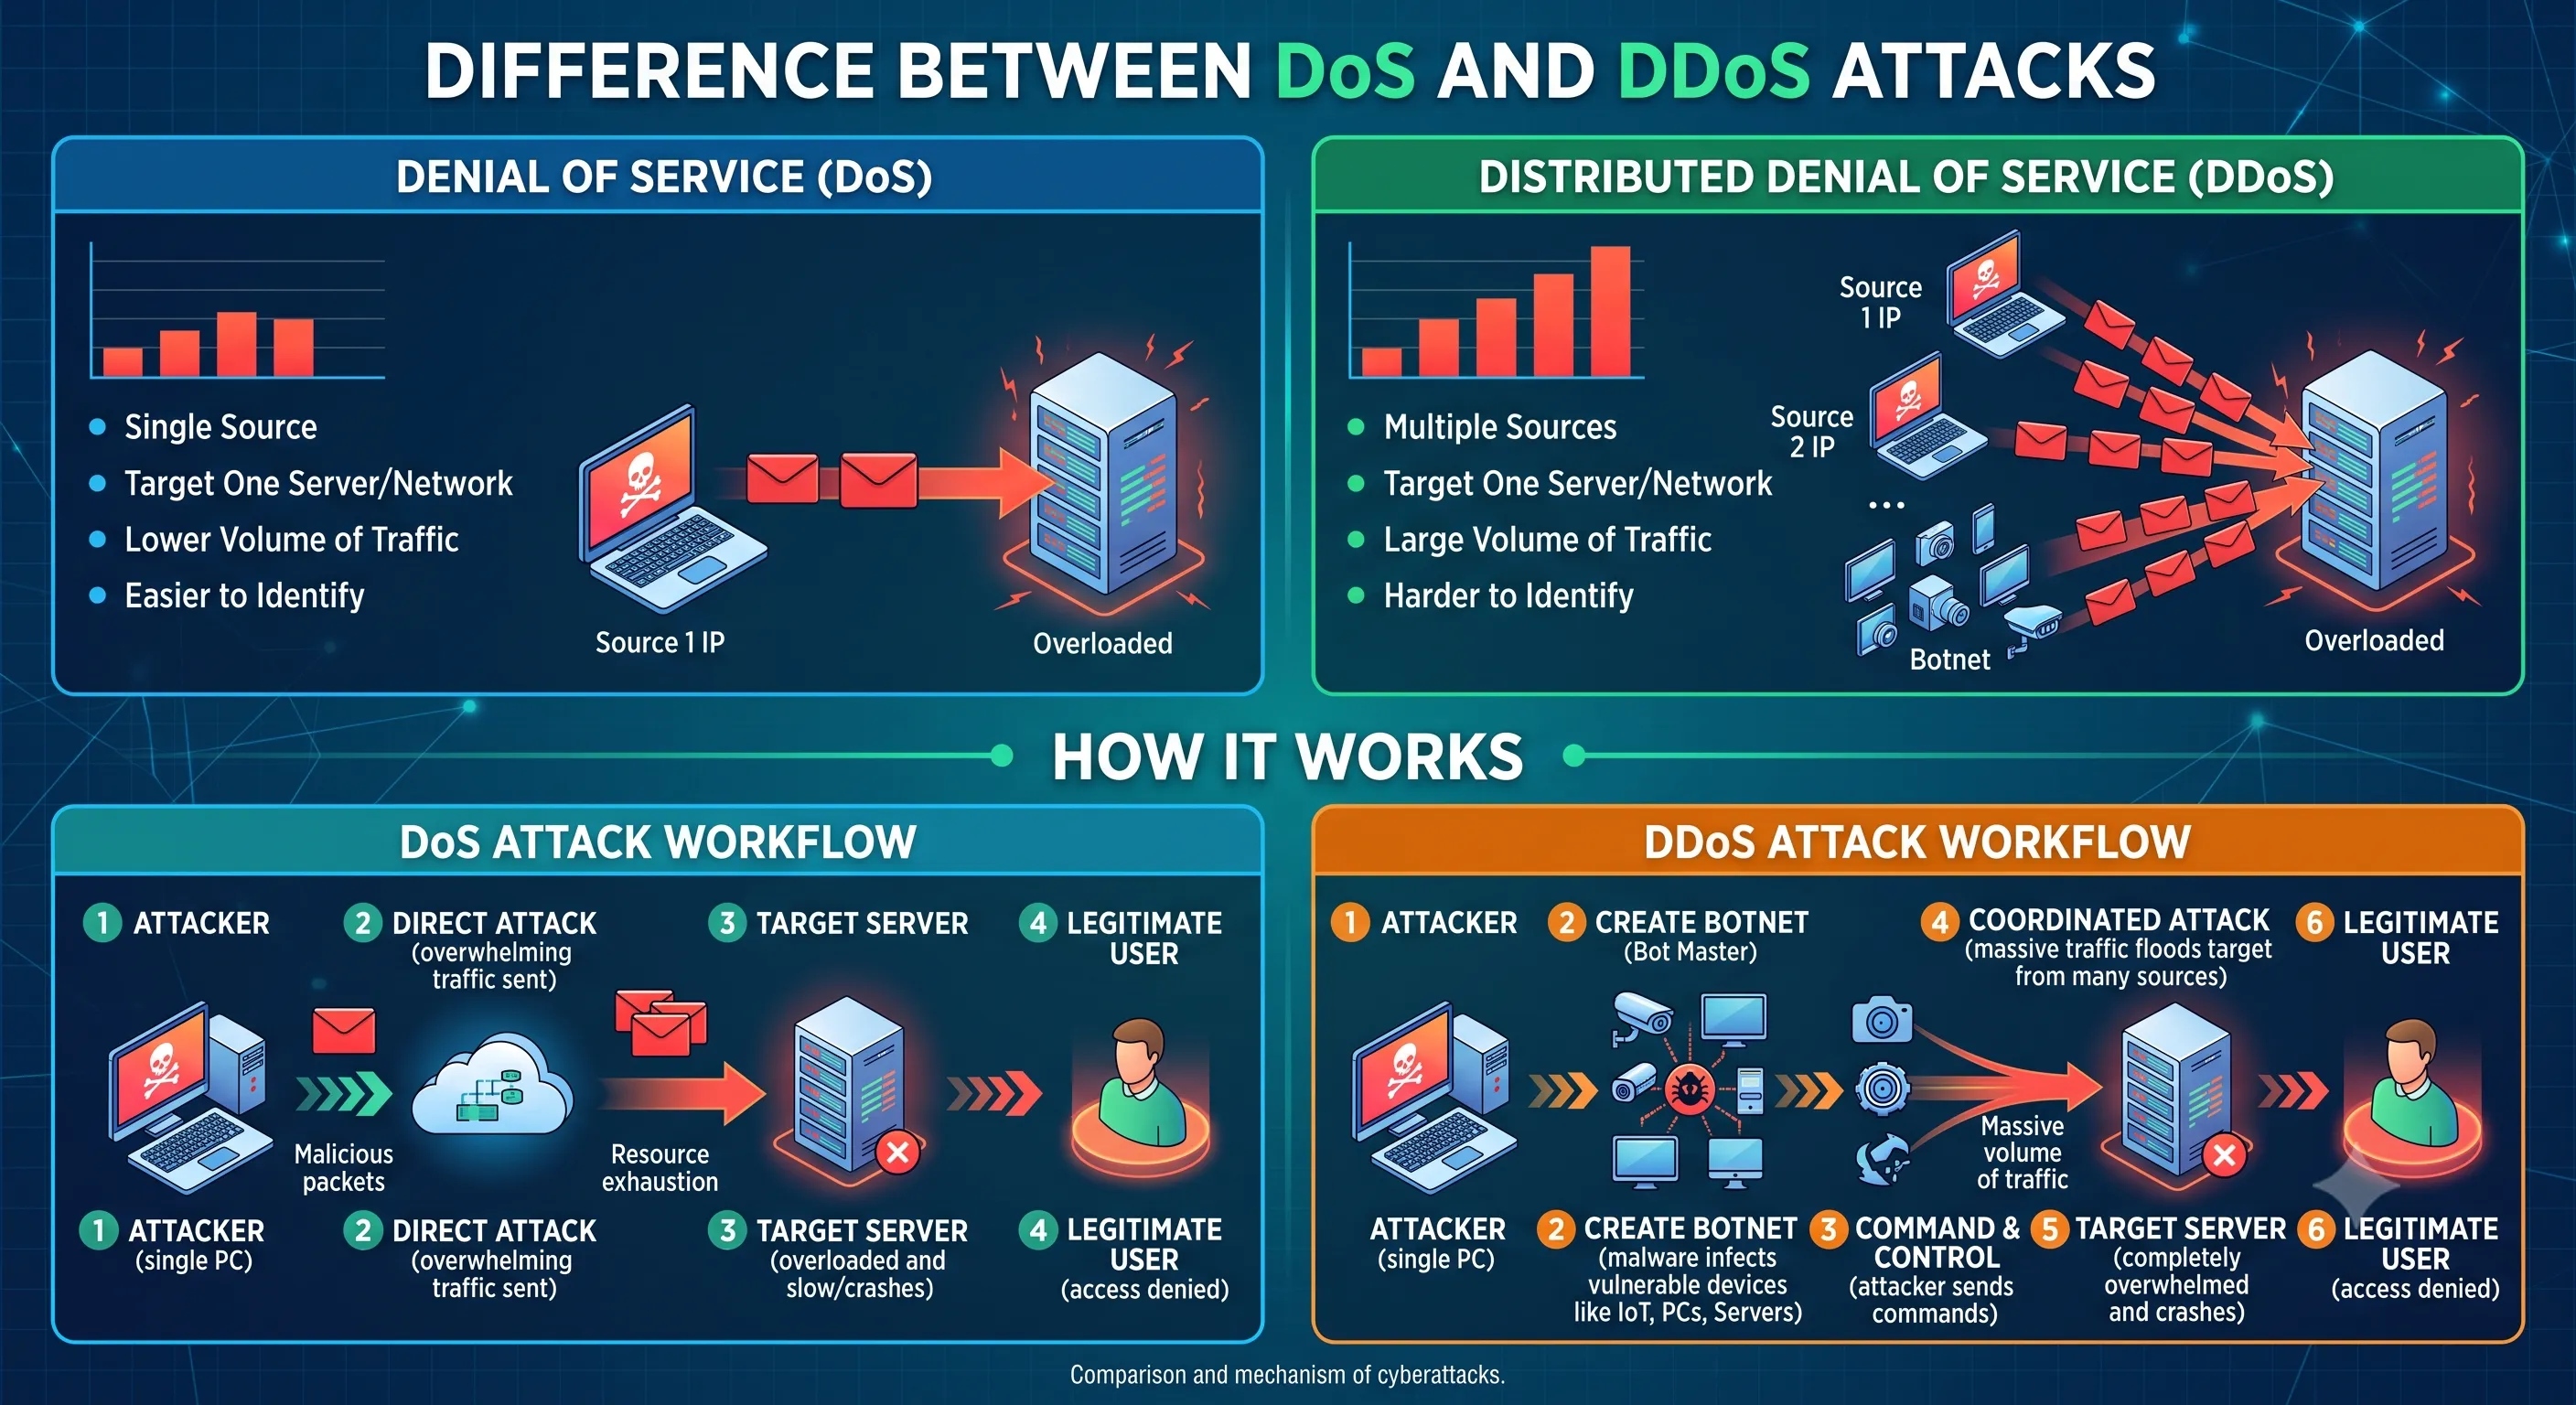
En el mundo de la ciberseguridad, las empresas y las organizaciones están cada vez más en riesgo de una amplia gama de amenazas cibernéticas, con ataques de negación de servicio (DoS) y denegación distribuida (DDoS) entre los más comunes. Ambos tipos de ataques apuntan a abrumar un sistema, red o sitio web, causando tiempo de inactividad y perturbando las operaciones comerciales. Sin embargo, mientras comparten un objetivo similar, hay diferencias clave entre DoS y DDoS attacks. En este blog, exploraremos las diferencias, cómo funcionan, y las mejores maneras de proteger su negocio de estas amenazas maliciosas.
¿Qué es un ataque DoS?
Un ataque de denegación de servicio (DoS) es un ciberataque donde el atacante busca hacer que una máquina o recurso de red no estén disponibles por abrumarlo con una inundación de tráfico. Esto se hace normalmente enviando un alto volumen de solicitudes al servidor o red seleccionados, consumiendo sus recursos y evitando que los usuarios legítimos accedan al servicio.
En un ataque DoS, una única fuente es responsable de iniciar y ejecutar el ataque. Esto hace que sea relativamente fácil identificar y bloquear, ya que el tráfico malicioso viene de una fuente. Mientras que los ataques DoS pueden ser disruptivos, generalmente no plantean una amenaza tan grave como su contraparte distribuida, el ataque DDoS.
¿Qué es un ataque DDoS?
Un ataque denegativo de servicio distribuido (DDoS) es una variante más sofisticada y peligrosa de un ataque DoS. En lugar de originarse de una sola fuente, un ataque DDoS se lanza desde múltiples dispositivos, a menudo distribuidos en diferentes lugares alrededor del mundo. Estos dispositivos, a menudo máquinas comprometidas o IoT dispositivos, forman una red de dispositivos bajo el control del atacante.
El objetivo principal de un ataque DDoS es inundar el objetivo con más tráfico de lo que puede manejar, lo que no responde. Debido a que el ataque se distribuye en numerosas fuentes, es mucho más difícil mitigar y bloquear en comparación con un ataque tradicional de DoS. Los ataques DDoS pueden venir en muchas formas, como ataques volumétricos, ataques de protocolo y ataques de capas de aplicación.
Diferencias clave entre ataques DoS y DDoS
Fuente de ataque:
DoS: Un ataque DoS viene de una sola máquina o fuente.
DDoS: Un ataque DDoS proviene de múltiples fuentes, a menudo de un gran número de dispositivos comprometidos (botnet).
Complexity:
DoS: Relativamente más simple, ya que implica una única fuente dirigida a un sistema específico.
DDoS: Más complejo debido a la participación de múltiples fuentes, haciendo que la detección y la mitigación sean mucho más difíciles.
Impacto:
DoS: Si bien es disruptivo, el daño causado por un ataque DoS puede ser más fácil de resolver, ya que normalmente implica menos tráfico y se puede bloquear más rápidamente.
DDOS: Un ataque DDoS es más difícil de mitigar y puede causar un tiempo de inactividad más significativo y prolongado debido al gran volumen de tráfico distribuido.
Detección y mitigación:
DoS: Más fácil de detectar y bloquear porque el ataque se origina de una sola dirección IP.
DDoS: Más difícil de detectar y bloquear porque el ataque proviene de una amplia gama de direcciones IP, a menudo distribuidas globalmente.
Métodos de ataque:
DoS: Los métodos comunes incluyen inundar una red con tráfico, enviar paquetes malformados o explotar vulnerabilidades en el sistema.
DDoS: Los ataques DDoS utilizan botnets para enviar altos volúmenes de tráfico al objetivo, utilizando múltiples vectores de ataque para abrumar el sistema, tales como inundaciones SYN, inundaciones UDP, y HTTP solicitar inundaciones.
¿Por qué los ataques DDoS son más peligrosos?
Los ataques DDoS son significativamente más dañinos que los ataques DoS debido a su escala. Dado que múltiples máquinas están involucradas, el volumen de tráfico se vuelve mucho mayor, lo que hace que sea más difícil para el objetivo manejar y mitigar. Los ataques DDoS pueden durar por períodos prolongados, que van de horas a días, haciéndolos no sólo una perturbación a corto plazo, sino una amenaza potencial a largo plazo para la reputación y los ingresos de una empresa.
Además, mientras que los ataques DoS se pueden detener simplemente bloqueando la maliciosa dirección IP, los ataques DDoS son mucho más difíciles de bloquear. Los atacantes pueden girar a través de las direcciones IP, dificultando el posicionamiento y eliminando el
Cómo proteger su negocio de ataques DoS y DDoS
Use DDoS Protection Services: Considere el uso de servicios basados en la nube como Cloudflare, Akamai o AWS Shield que proporcionan protección DDoS avanzada con filtro de tráfico y limitación de tarifas.
Implementar firewalls y sistemas de detección de intrusiones: Firewalls puede ayudar a detectar y bloquear el tráfico malicioso. Los sistemas de detección de intrusiones (IDS) pueden alertar a los administradores de actividades sospechosas, facilitando la identificación y mitigación de los ataques.
Aumentar la Redundancia y Cargar Equilibración: Distribuir recursos de red a través de múltiples servidores y ubicaciones para ayudar a absorber el exceso de tráfico durante un ataque.
Use Rate-Limiting: Rate-limiting ayuda a restringir el número de solicitudes que un servidor aceptará de una dirección IP en particular, lo que puede evitar un ataque de abrumar su red.
Crear un plan de respuesta de incidentes: Prepare su equipo para la posibilidad de un ataque DoS o DDoS al tener un plan de respuesta de incidentes bien definido en su lugar
Lea también: ¿Ayuda IPS a detectar ataques DDoS?
Lea también: Cómo prevenir ataques DDoS
Conclusión
Comprender la diferencia entre los ataques DoS y DDoS es crucial para proteger su negocio contra estas amenazas disruptivas. Mientras que un ataque DoS se origina de una sola fuente y es generalmente más fácil de mitigar, un ataque DDoS implica múltiples fuentes y puede abrumar un sistema, causando tiempo de inactividad prolongado y daños graves a sus operaciones. En 2025, a medida que los ciberataques siguen creciendo en escala y sofisticación, invertir en estrategias proactivas de protección DDoS es más importante que nunca. Al mantenerse informado e implementar las medidas de seguridad adecuadas, puede proteger mejor su negocio de estos ataques dañinos y mantener un servicio ininterrumpido para sus clientes.


