
Tipos de ataques DDoS
Los ataques de denegación de servicio (DDoS) están entre las amenazas cibernéticas más disruptivas, con el objetivo de abrumar los recursos de un objetivo y hacerlos inaccesibles a los usuarios legítimos. Estos ataques utilizan múltiples fuentes —a menudo un botnet de dispositivos infectados— para inundar una red, aplicación o servidor con tráfico excesivo. Comprender el tipos de ataques DDoS es crucial para diseñar mecanismos de defensa eficaces. Los ataques DDoS pueden clasificarse ampliamente en tres categorías: ataques volumétricos, protocolos y capas de aplicación. Cada tipo apunta a un aspecto diferente del sistema, y los atacantes a menudo combinan múltiples estrategias para el máximo impacto.
1. Ataques volumétricos de DDoS
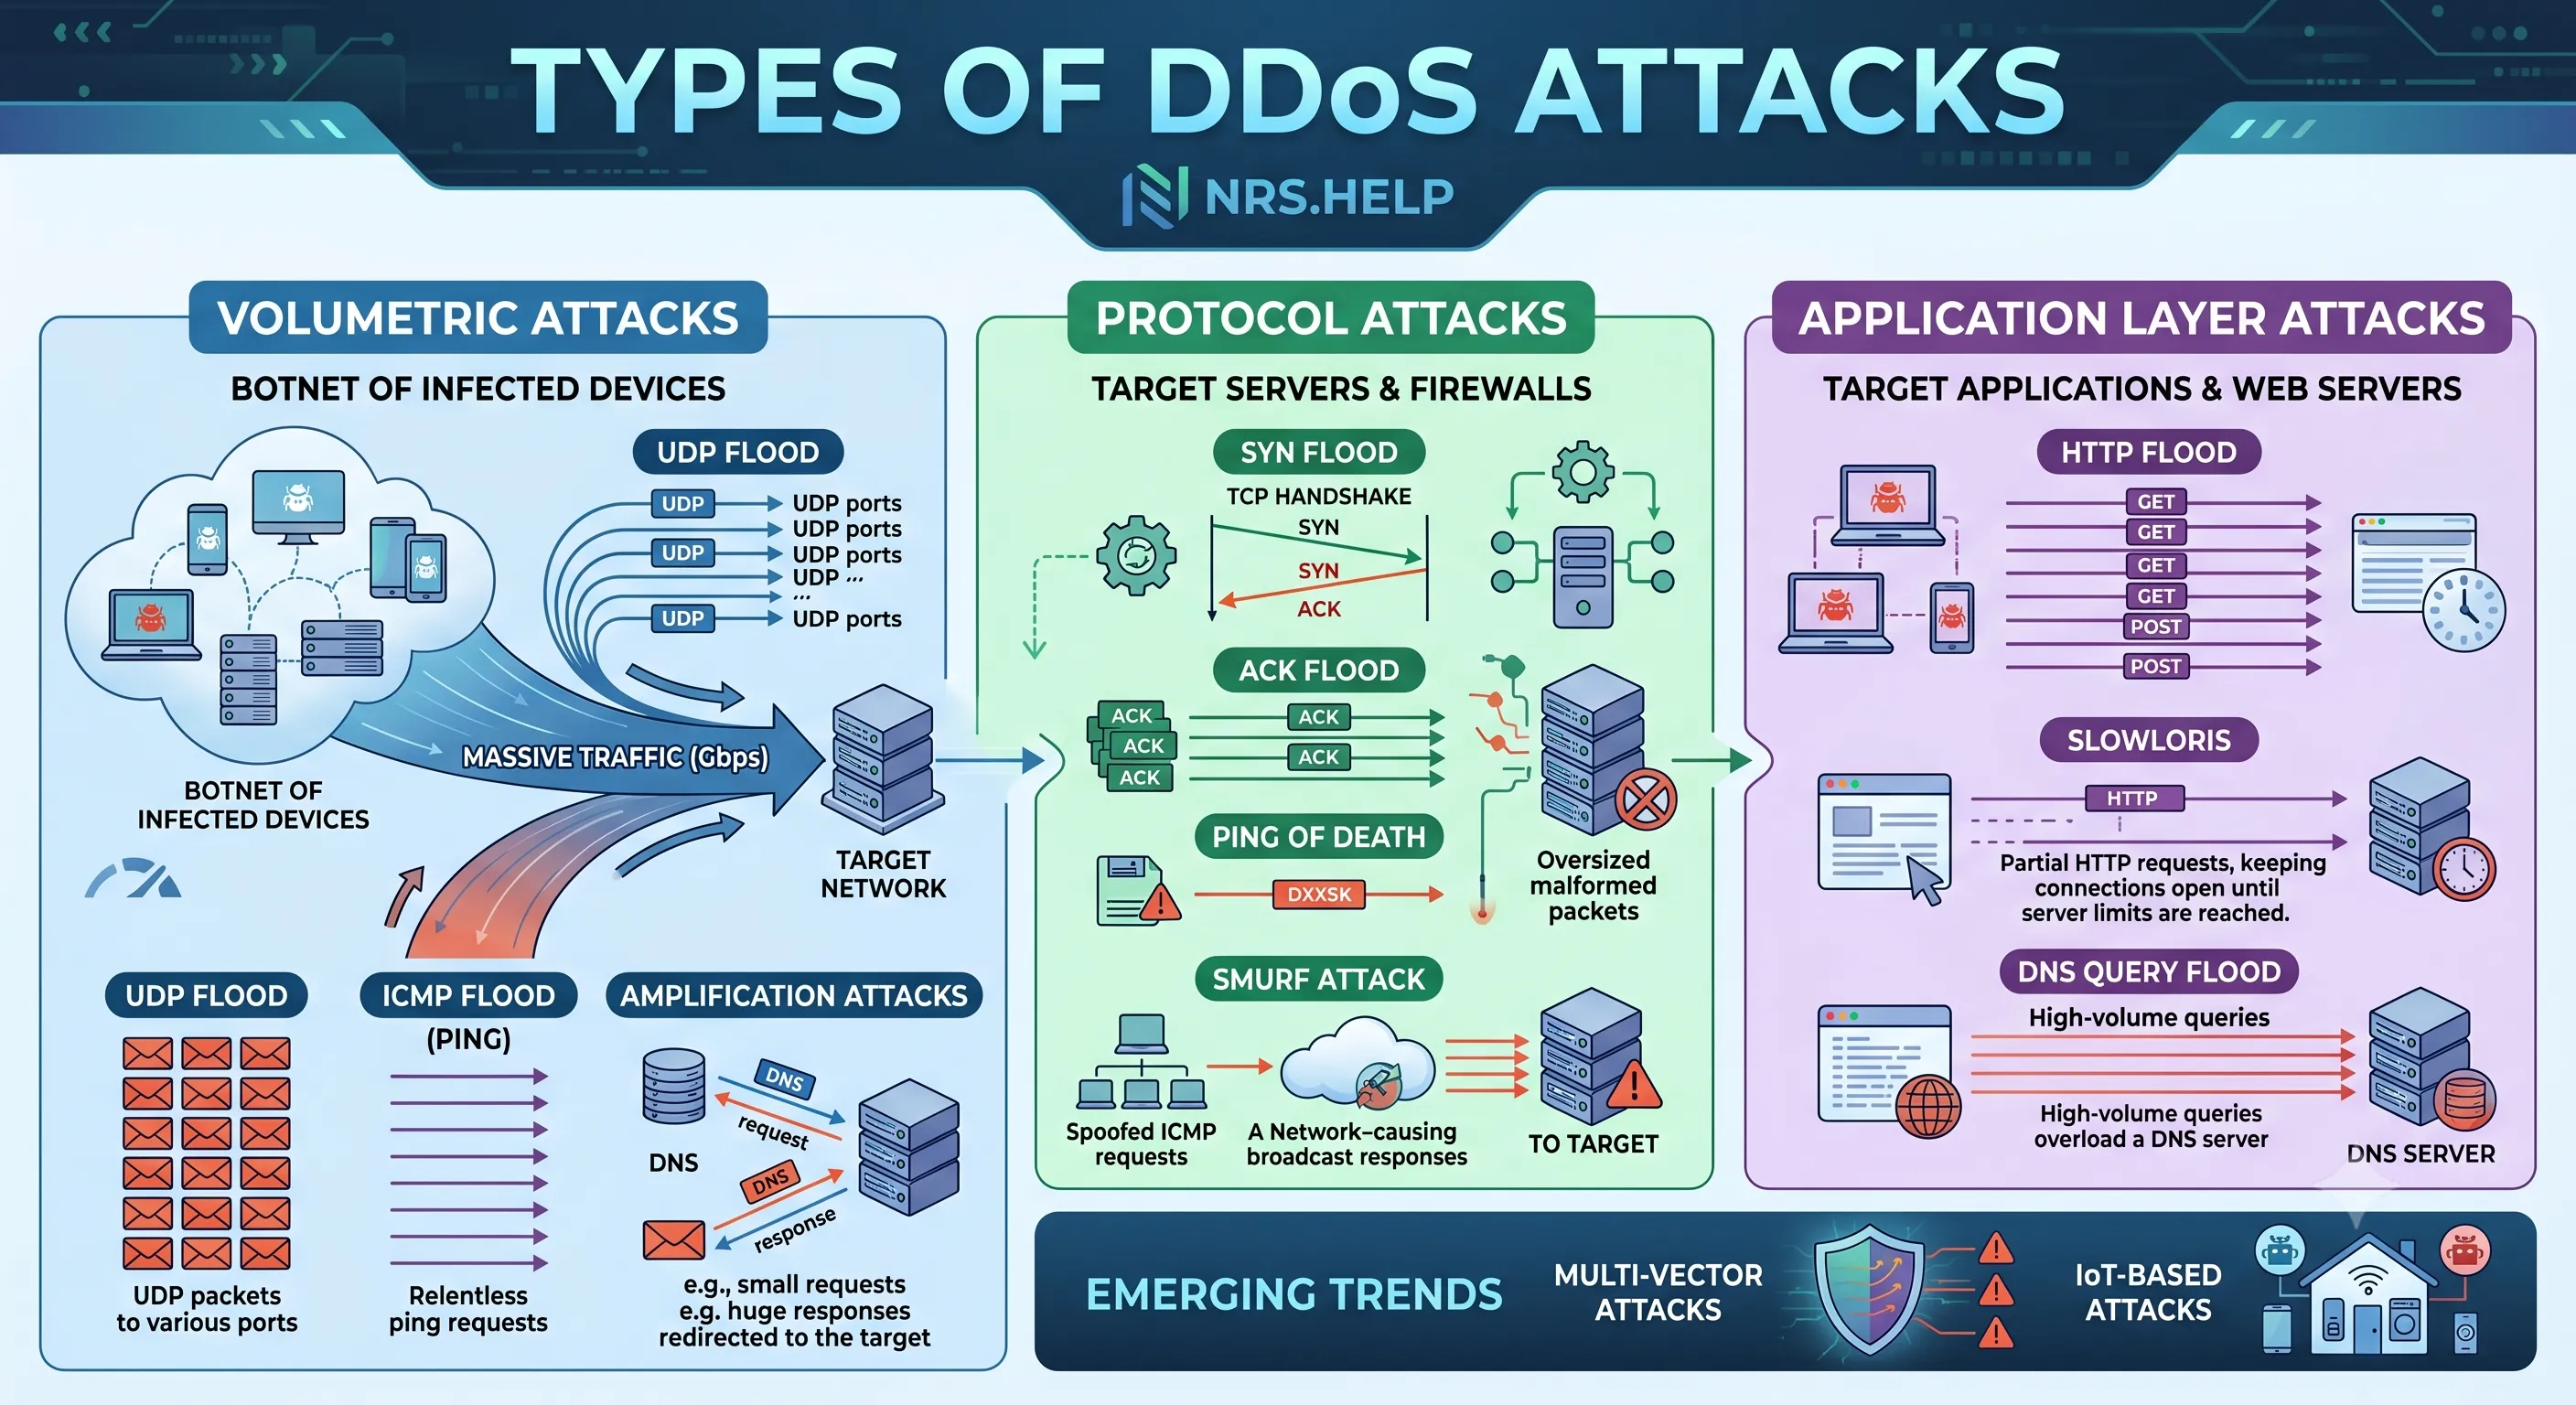
Los ataques volumétricos se centran en consumir el ancho de banda o conexión a Internet del objetivo por abrumarlo con cantidades masivas de tráfico. Estas son las formas más comunes y fácilmente reconocibles DDoS attacks.
UDP Flood: En este ataque, el atacante envía un gran número de paquetes de protocolo de datos de usuario (UDP) a puertos aleatorios en el objetivo. El sistema objetivo desperdicia recursos tratando de procesar estos paquetes y responder, lo que conduce al agotamiento de los recursos.
ICMP Flood (Ping Flood): Los atacantes envían un gran volumen de paquetes del Protocolo del Mensaje de Control de Internet (ICMP), como solicitudes de ping, para sobrecargar la red del objetivo. Estas solicitudes consumen tanto el ancho de banda de entrada como el de salida, la comunicación de lisiamiento.
Ataques de amplificación: Esta técnica aprovecha servidores o dispositivos vulnerables para amplificar el tráfico del ataque. Una pequeña petición enviada por el atacante desencadena una respuesta masiva, que luego se redirige al objetivo. Ejemplos incluyen los ataques de amplificación DNS y NTP (Protocolo de tiempo de trabajo).
2. Protocolo DDoS Attacks
PRotocol ataca vulnerabilidades en los protocolos de red o capa de transporte, como TCP/IP, para interrumpir las conexiones y agotar los recursos del servidor.
SYN Flood: Este ataque abusa del proceso de tres vías del apretón de manos del protocolo TCP. El atacante envía numerosas solicitudes SYN (sincronizar) al servidor objetivo pero nunca completa el apretón de manos, dejando la conexión abierta y consumiendo recursos del servidor.
ACK Flood: Similar a SYN Floods, estos ataques inundan el objetivo con paquetes ACK (reconocimiento), sobrecargando su capacidad para procesar tráfico legítimo.
Ping of Death: The attacker sends oversized or malformed packets to the target. Cuando el objetivo intenta volver a montar el paquete, se bloquea o se vuelve inestable.
Smurf Attack: This attack uses spoofed ICMP packets to flood a target. El atacante envía solicitudes ICMP con la dirección IP del objetivo como fuente, causando que los dispositivos en la red envíen respuestas abrumadoras al objetivo.
3. Ataques de capa de aplicación DDoS
Los ataques de capas de aplicación apuntan a aplicaciones o servicios específicos, con el objetivo de sobrecargarlos con solicitudes aparentemente legítimas. Estos son a menudo más difíciles de detectar porque imitan el comportamiento normal del usuario.
HTTP Flood: Los atacantes envían un gran volumen de solicitudes HTTP GET o POST a servidores web, consumiendo recursos de servidor y ancho de banda. A diferencia de los ataques volumétricos, estos no requieren grandes volúmenes de tráfico para causar perturbación.
Slowloris: Este ataque mantiene las conexiones de servidor abiertas durante períodos prolongados enviando solicitudes HTTP parciales. El servidor se ve obligado a esperar la solicitud de completar, atando sus recursos.
DNS Query Flood: El atacante inunda un servidor DNS con un número masivo de consultas DNS, sobrecargando su capacidad para responder y causando interrupciones de servicio.
Tendencias emergentes en ataques DDoS
Ataques multi-vector: Muchos atacantes combinan métodos volumétricos, protocolos y capas de aplicaciones para maximizar la interrupción y la detección de evasión.
Ataques IoT-Based: Los dispositivos IoT, a menudo con poca seguridad, se utilizan cada vez más en botnets para amplificar los ataques DDoS, como se ve con el botnet Mirai.
Lea también: Diferencia entre ataques DoS y DDoS
Lea también: Cómo los ataques DDoS descomponen infraestructura crítica y servicios
Conclusión
Los ataques DDoS vienen en varias formas, apuntando a diferentes aspectos de redes y sistemas. Ya sea el ancho de banda abrumador con ataques volumétricos, la explotación de vulnerabilidades de protocolo o la sobrecarga de aplicaciones, estos ataques pueden perturbar gravemente las operaciones. Comprender estos tipos de DDoS attacks es el primer paso en la construcción de defensas robustas, como filtrado de tráfico, limitación de tarifas y servicios de protección DDoS, para salvaguardar contra estas amenazas en evolución.


