
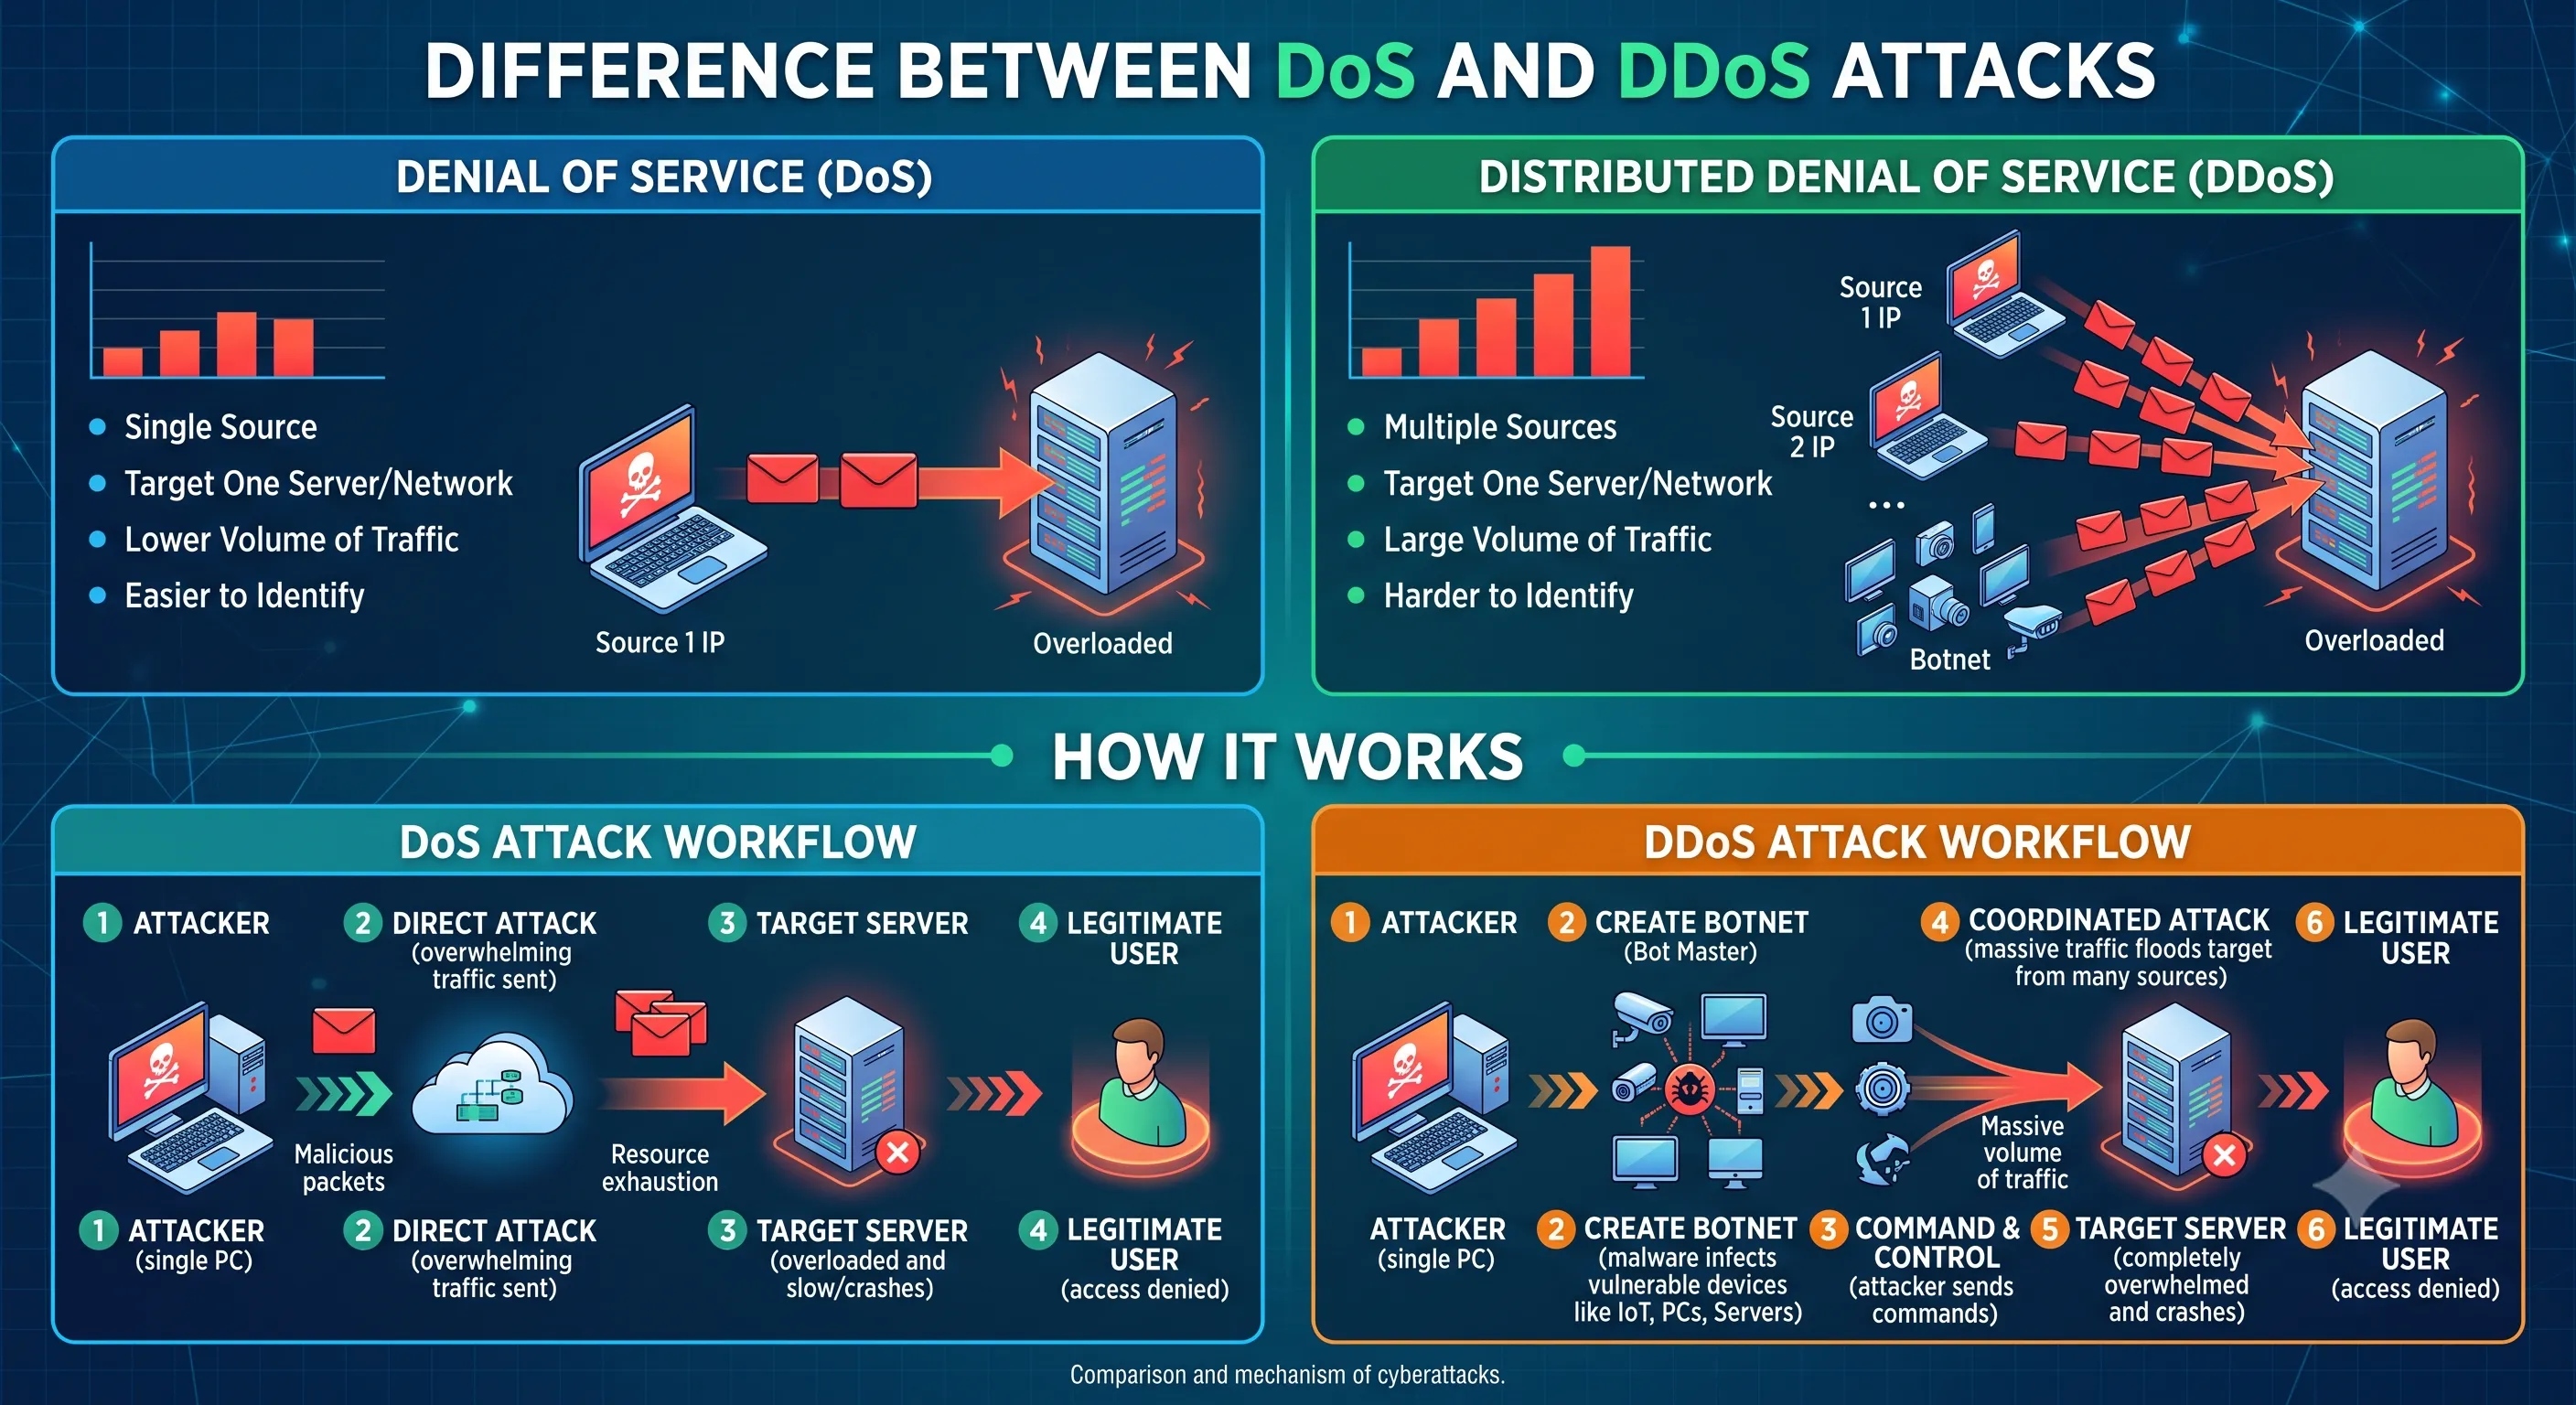
Différence entre les attaques DoS et DDoS
Dans le monde de la cybersécurité, les entreprises et les organisations sont de plus en plus menacées par un large éventail de cybermenaces, les attaques de déni de service (DoS) et de déni de service (DDoS) étant parmi les plus courantes. Les deux types d'attaques visent à submerger un système, un réseau ou un site Web, ce qui cause des temps d'arrêt et perturbe les opérations commerciales. Cependant, bien qu'ils partagent un objectif similaire, il existe des différences importantes entre le DoS et le DoS. Attaques DDoS. Dans ce blog, nous explorerons les différences, comment ils fonctionnent, et les meilleurs moyens de protéger votre entreprise de ces menaces malveillantes.
Qu'est-ce qu'une attaque DoS ?
Une attaque de déni de service (DoS) est une cyberattaque où l'agresseur cherche à rendre une machine ou une ressource réseau indisponible en l'écrasant avec un flot de trafic. Cela se fait généralement en envoyant un grand nombre de requêtes au serveur ou au réseau ciblé, en consommant ses ressources et en empêchant les utilisateurs légitimes d'accéder au service.
Dans une attaque DoS, une seule source est responsable du déclenchement et de l'exécution de l'attaque. Cela facilite relativement l'identification et le blocage, car le trafic malveillant provient d'une seule source. Bien que les attaques DoS puissent être perturbatrices, elles ne constituent généralement pas une menace aussi grave que leur homologue distribué, l'attaque DDoS.
Qu'est-ce qu'une attaque DDoS ?
Une attaque de déni de service distribué (DDoS) est une variante plus sophistiquée et dangereuse d'une attaque DoS. Au lieu de provenir d'une seule source, une attaque DDoS est lancée à partir de plusieurs appareils, souvent répartis dans différents endroits du monde. Ces dispositifs, souvent compromis machines ou IoT les dispositifs, forment un botnet, un réseau de dispositifs sous le contrôle de l'attaquant.
Le but principal d'une attaque DDoS est d'inonder la cible avec plus de trafic qu'elle ne peut gérer, le rendant insensible. En raison du fait que l'attaque est répartie entre de nombreuses sources, il est beaucoup plus difficile d'atténuer et de bloquer une attaque traditionnelle du DoS. Les attaques DDoS peuvent se présenter sous de nombreuses formes, comme les attaques volumétriques, les attaques protocolaires et les attaques de couches d'application.
Principales différences entre les attaques DoS et DDoS
Source de l'attaque :
DoS: Une attaque DoS vient d'une seule machine ou source.
DDoS: Une attaque DDoS provient de sources multiples, souvent d'un grand nombre de dispositifs compromis (botnet).
Complexité
DoS: Relativement plus simple, puisqu'il s'agit d'une source unique ciblant un système spécifique.
DDoS: Plus complexe en raison de l'implication de sources multiples, ce qui rend la détection et l'atténuation beaucoup plus difficile.
Impact:
DoS: Bien que perturbateur, les dommages d'une attaque DoS peuvent être plus faciles à résoudre car il implique généralement moins de trafic et peut être bloqué plus rapidement.
DDoS: Une attaque DDoS est plus difficile à atténuer et peut causer des temps d'arrêt plus importants et prolongés en raison du volume important de trafic distribué.
Détection et atténuation :
DoS : Plus facile à détecter et à bloquer car l'attaque provient d'une seule adresse IP.
DDoS : Plus difficile à détecter et à bloquer car l'attaque provient d'une large gamme d'adresses IP, souvent distribuées dans le monde entier.
Méthodes d'attaque :
DoS: Les méthodes courantes comprennent l'inondation d'un réseau avec du trafic, l'envoi de paquets malformés ou l'exploitation de vulnérabilités dans le système.
DDoS: Les attaques DDoS utilisent des botnets pour envoyer des volumes élevés de trafic à la cible, en utilisant plusieurs vecteurs d'attaque pour submerger le système, tels que les inondations SYN, les inondations UDP, et HTTP demandent des inondations.
Pourquoi les attaques DDoS sont-elles plus dangereuses?
Les attaques DDoS sont nettement plus dommageables que les attaques DoS en raison de leur ampleur. Comme plusieurs machines sont impliquées, le volume de trafic devient beaucoup plus important, ce qui rend plus difficile la manipulation et l'atténuation de la cible. Les attaques DDoS peuvent durer de longues périodes, allant d'heures à jours, ce qui en fait non seulement une perturbation à court terme, mais aussi une menace potentielle à long terme pour la réputation et les revenus d'une entreprise.
En outre, alors que les attaques DoS peuvent souvent être arrêtées en bloquant simplement l'adresse malveillante IP, les attaques DDoS sont beaucoup plus difficiles à bloquer. Les attaquants peuvent tourner à travers les adresses IP, ce qui rend difficile d'identifier et d'éliminer les
Comment protéger votre entreprise contre les attaques DoS et DDoS
Utilisez les services de protection DDoS: Envisagez d'utiliser des services basés sur le cloud comme Cloudflare, Akamai ou AWS Shield qui fournissent une protection avancée DDoS avec filtrage du trafic et limitation des tarifs.
Implémenter les pare-feu et les systèmes de détection d'intrusion : les pare-feu peuvent aider à détecter et à bloquer le trafic malveillant. Les systèmes de détection d'intrusion (SDI) peuvent alerter les administrateurs d'activités suspectes, ce qui facilite l'identification et l'atténuation des attaques.
Augmentez la redondance et l'équilibre de charge : répartissez vos ressources réseau sur plusieurs serveurs et emplacements pour aider à absorber l'excès de trafic pendant une attaque.
Utiliser Rate-Limiting: Rate-Limiting aide à limiter le nombre de requêtes qu'un serveur acceptera à partir d'une adresse particulière IP, ce qui peut empêcher une attaque d'écraser votre réseau.
Créer un plan d'intervention en cas d'incident : préparez votre équipe à la possibilité d'une attaque DoS ou DDoS en ayant un plan d'intervention en cas d'incident bien défini.
Lire aussi : Est-ce qu'IPS aide à détecter les attaques DDoS?
Lire aussi : Comment prévenir les attaques DDoS
Conclusion
Comprendre la différence entre les attaques DoS et DDoS est crucial pour protéger votre entreprise contre ces menaces perturbatrices. Alors qu'une attaque DoS provient d'une seule source et est généralement plus facile à atténuer, une attaque DDoS implique plusieurs sources et peut envahir un système, causant des temps d'arrêt prolongés et des dommages graves à vos opérations. En 2025, alors que les cyberattaques continuent de croître en échelle et en sophistication, investir dans des stratégies proactives de protection DDoS est plus important que jamais. En restant informé et en appliquant les mesures de sécurité appropriées, vous pouvez mieux protéger votre entreprise de ces attaques nuisibles et maintenir un service ininterrompu pour vos clients.


