
Types d'attaques DDoS
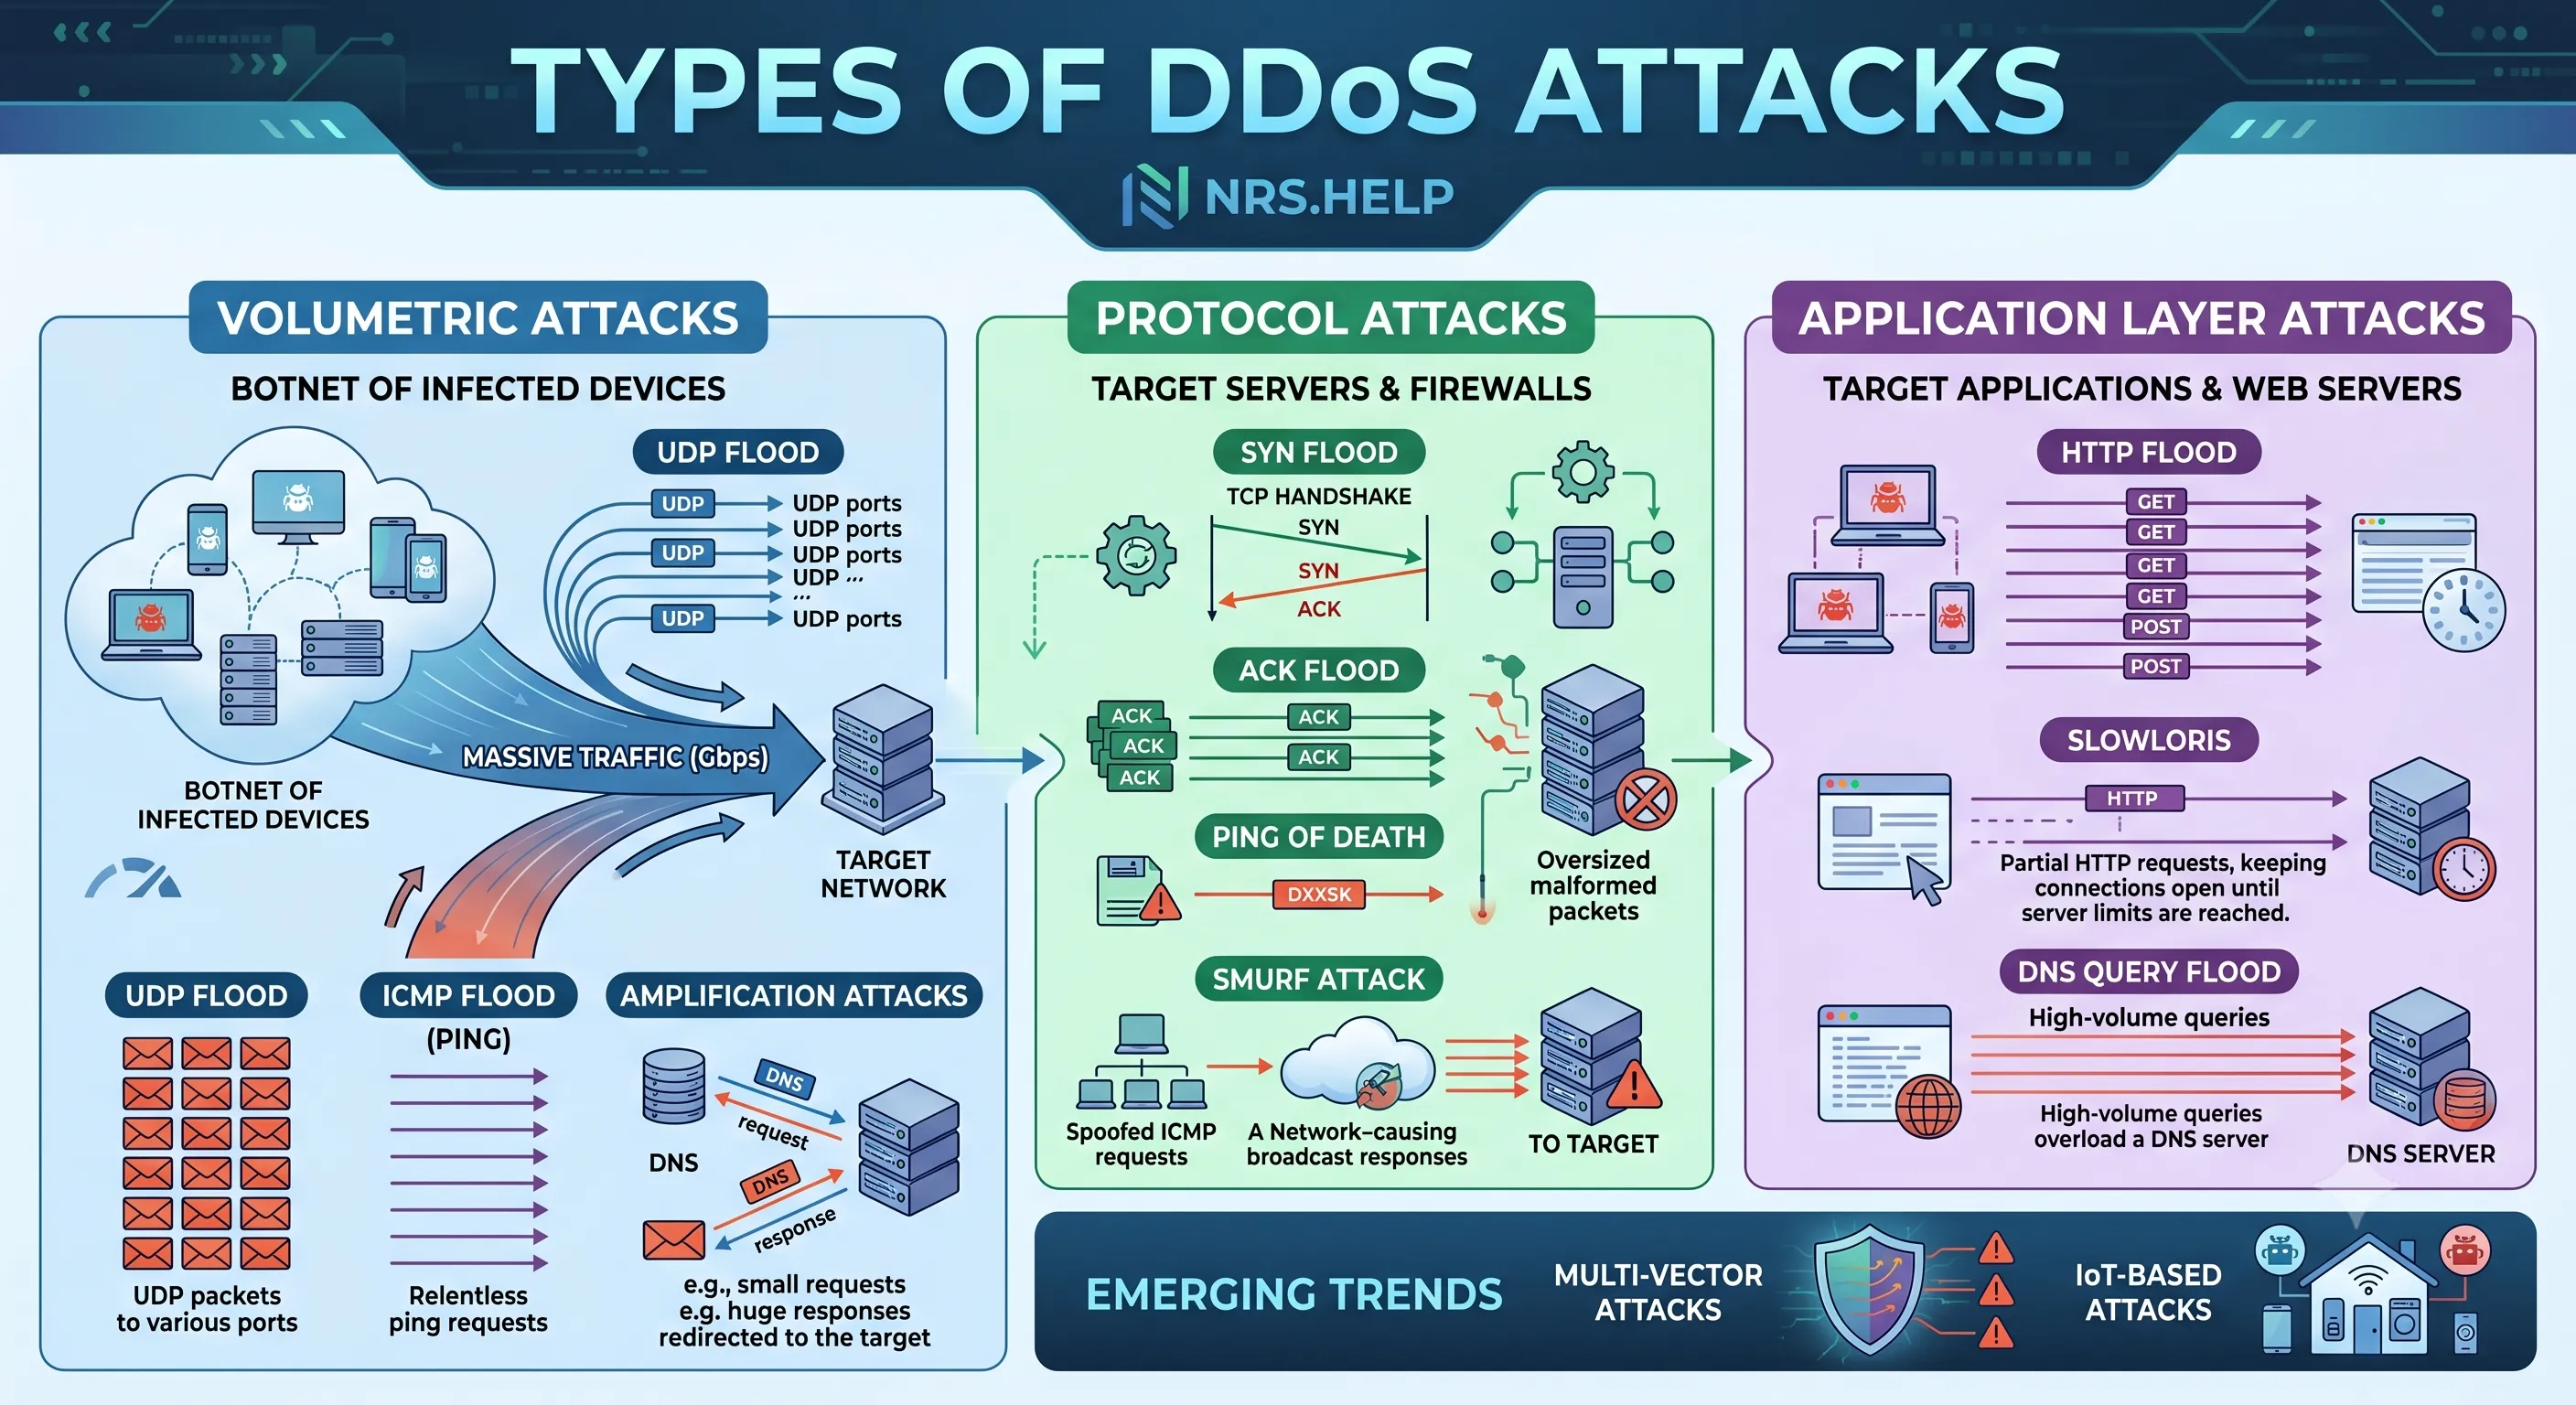
Les attaques de déni de service (DDoS) sont parmi les cybermenaces les plus perturbatrices, visant à submerger les ressources d'une cible et à les rendre inaccessibles aux utilisateurs légitimes. Ces attaques utilisent plusieurs sources – souvent un botnet de dispositifs infectés – pour inonder un réseau, une application ou un serveur avec un trafic excessif. Comprendre types d'attaques DDoS est crucial pour concevoir des mécanismes de défense efficaces. Les attaques DDoS peuvent être classées en trois catégories : les attaques volumétriques, protocole et couche d'application. Chaque type cible un aspect différent du système, et les attaquants combinent souvent plusieurs stratégies pour un impact maximum.
1. Attaques DDoS volumétriques
Les attaques volumétriques mettent l'accent sur la consommation de la bande passante cible ou de la connexion Internet en la surmontant avec des quantités massives de trafic. Ce sont les formes les plus courantes et facilement reconnaissables de Attaques DDoS.
Inondation UDP : Dans cette attaque, l'attaquant envoie un grand nombre de paquets du protocole de données utilisateur (UDP) aux ports aléatoires sur la cible. Le système cible gaspille les ressources en essayant de traiter ces paquets et de réagir, ce qui entraîne l'épuisement des ressources.
Inondation ICMP (Ping Flood): Les attaquants envoient un grand nombre de paquets de protocole de contrôle de messages Internet (ICMP), comme les requêtes ping, pour surcharger le réseau cible. Ces demandes consomment à la fois de la bande passante entrante et sortante, paralysant la communication.
Attaques d'amplification : Cette technique utilise des serveurs ou des appareils vulnérables pour amplifier le trafic d'attaque. Une petite requête envoyée par l'attaquant déclenche une réponse massive, qui est ensuite redirigée vers la cible. Parmi les exemples, mentionnons les attaques d'amplification DNS et NTP (Network Time Protocol).
2. Attaques du Protocole DDoS
Les attaques de protocole exploitent des vulnérabilités dans les protocoles de réseau ou de couche de transport, comme TCP/IP, pour perturber les connexions et les ressources du serveur d'échappement.
SYN Inondation : Cette attaque abuse du processus de poignée de main à trois voies du protocole TCP. L'attaquant envoie de nombreuses requêtes SYN (synchroniser) au serveur cible mais ne complète jamais la poignée de main, laissant la connexion ouverte et consommant les ressources du serveur.
ACK Flood: Comme SYN Floods, ces attaques inondent la cible avec des paquets ACK (remerciement), surchargeant sa capacité à traiter le trafic légitime.
Ping of Death: L'attaquant envoie des paquets surdimensionnés ou malformés à la cible. Lorsque la cible essaie de remonter le paquet, il s'écrase ou devient instable.
Attaque de Schtroumpf : Cette attaque utilise des paquets ICMP spoofed pour inonder une cible. L'attaquant envoie des requêtes ICMP avec l'adresse de la cible IP comme source, ce qui fait que les appareils du réseau envoient des réponses écrasantes à la cible.
3. Couche d'application Attaques DDoS
Les attaques par couche d'application ciblent des applications ou des services spécifiques, visant à les surcharger de demandes apparemment légitimes. Ils sont souvent plus difficiles à détecter parce qu'ils imitent le comportement normal de l'utilisateur.
Inondation HTTP : Les attaquants envoient un grand volume de requêtes HTTP GET ou POST aux serveurs Web, consommant des ressources du serveur et de la bande passante. Contrairement aux attaques volumétriques, celles-ci ne nécessitent pas de volumes de trafic élevés pour causer des perturbations.
Slowloris: Cette attaque maintient les connexions du serveur ouvertes pendant de longues périodes en envoyant des requêtes partielles HTTP. Le serveur est forcé d'attendre que la requête soit complétée, en liant ses ressources.
Inondation DNS : L'attaquant inonde un serveur DNS avec un grand nombre de requêtes DNS, surchargeant sa capacité de réponse et causant des pannes de service.
Nouvelles tendances dans les attaques DDoS
Attaques multi-vecteurs : De nombreux attaquants combinent des méthodes volumétriques, protocolaires et de couches d'application pour maximiser la perturbation et échapper à la détection.
Attaques basées sur l'IoT: Les dispositifs IoT, souvent avec une sécurité faible, sont de plus en plus utilisés dans les botnets pour amplifier les attaques DDoS, comme le montre le botnet Mirai.
Lire aussi : Différence entre les attaques DoS et DDoS
Lire aussi : Comment DDoS attaque les infrastructures et les services essentiels
Conclusion
Les attaques DDoS se présentent sous différentes formes, ciblant différents aspects des réseaux et des systèmes. Qu'il s'agisse d'une bande passante écrasante avec des attaques volumétriques, de l'exploitation des vulnérabilités du protocole ou de la surcharge d'applications, ces attaques peuvent perturber gravement les opérations. Comprendre ces types de Attaques DDoS est la première étape dans la construction de défenses robustes, comme le filtrage du trafic, la limitation des taux, et les services de protection DDoS, pour protéger contre ces menaces en évolution.


